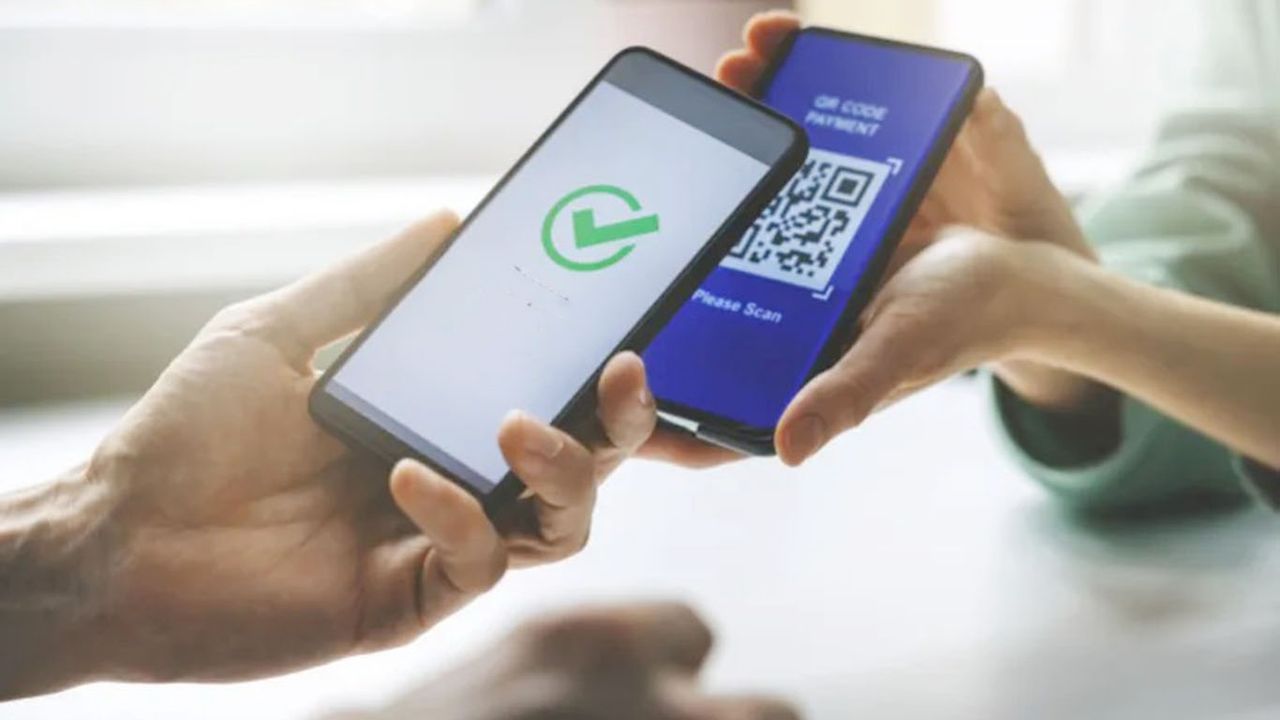
QR kodlar, telefon kamerasıyla okutularak internet sitelerine hızlı erişim, ödeme yapma ve uygulama indirme gibi işlemleri kolaylaştırıyor. Ancak dolandırıcılar, bu teknolojiyi sahte bağlantıları gizlemek ve kullanıcıların kişisel ya da finansal bilgilerini ele geçirmek için kullanabiliyor.
'Oltalama' olarak adlandırılan bu yöntemde, gerçek QR kodun yerine sahte bir kod yerleştirilebildiği gibi kullanıcıya e-posta, SMS veya reklam yoluyla da zararlı kod gönderilebiliyor.
Kullanıcı kodu okuttuğunda, güvenilir bir kurum veya şirketi taklit eden sahte internet sitesine yönlendirilebiliyor. Bu sayfalarda giriş bilgileri, banka kartı bilgileri veya diğer kişisel veriler istenebiliyor.
Otoparklardaki sahte kodlara dikkat
Dolandırıcıların kullandığı yöntemlerden biri de otoparklardaki ödeme noktaları. Gerçek ödeme kodlarının üzerine sahte QR kod içeren etiketler yapıştırılabiliyor. Kullanıcı, resmi ödeme sistemi yerine dolandırıcının kontrolündeki siteye yönlendirilerek kart bilgilerini girmeye ikna edilebiliyor.
Benzer sahte kodlar restoran, kamuya açık alan ve çeşitli işletmelerde de kullanılabiliyor.
Bir QR kodun okutulması tek başına telefonun ele geçirildiği anlamına gelmiyor. Asıl risk, kodun yönlendirdiği internet sitesinde işlem yapılmasıyla ortaya çıkıyor.
Sahte bağlantılar üzerinden kullanıcıların şifreleri, banka ve kart bilgileri ile ad, telefon numarası ve e-posta adresi gibi kişisel verileri ele geçirilebiliyor. Bazı durumlarda ise kullanıcılar zararlı uygulama veya dosya indirmeye yönlendirilebiliyor.
QR kodun sahte olduğu nasıl anlaşılır?
Kodun üzerine sonradan yapıştırılmış bir etiket bulunması veya etikette yırtılma ve oynama izlerinin görülmesi şüphe nedeni olabilir.
Kod okutulduktan sonra açılan internet adresinin, hizmet alınan kurumun resmi adresiyle uyuşup uyuşmadığı da kontrol edilmeli. Özellikle alışılmadık alan adları, yazım hataları ve kullanıcıdan beklenmedik şekilde şifre veya banka bilgisi istenmesi dolandırıcılık işareti olabilir.
SMS veya e-postayla beklenmedik şekilde gönderilen ve 'hesabınız kapatılacak', 'paketiniz teslim edilemedi' ya da 'ücret ödemeniz gerekiyor' gibi aciliyet oluşturan mesajlardaki QR kodlara karşı da dikkatli olunması gerekiyor.
Kod üzerinden uygulama indirilmesi isteniyorsa uygulamanın resmi uygulama mağazalarında aranması, QR kodun yönlendirdiği dış bağlantıdan indirme yapılmaması öneriliyor.
Şüpheli kodu okuttuysanız ne yapmalısınız?
Şüpheli bir QR kod üzerinden giriş bilgileri girildiyse kullanılan şifrenin vakit kaybetmeden değiştirilmesi gerekiyor. Aynı şifre başka hesaplarda da kullanılıyorsa bu hesapların şifrelerinin de değiştirilmesi önem taşıyor.
Banka veya kart bilgileri girildiyse hesap hareketlerinin kontrol edilmesi ve şüpheli bir durum fark edilmesi halinde bankayla iletişime geçilmesi öneriliyor.
QR kodların kendisi doğrudan tehlikeli değil. Risk, kodun kaynağının ve yönlendirdiği adresin güvenilir olmamasından kaynaklanıyor. Bu nedenle bir QR kodu okutulmadan önce kaynağının kontrol edilmesi, yönlendirdiği adresin incelenmesi ve özellikle ödeme işlemlerinde resmi kanalların kullanılması güvenlik açısından önem taşıyor.